7 mejores soluciones VPN empresariales para negocios: opciones con IP dedicada y confianza cero
Publicado: 16 de octubre de 2026
Nuestra lista corta de 2026: TorGuard, NordLayer, Cloudflare Zero Trust, Zscaler, Palo Alto Prisma Access, Cisco Secure Access y FortiSASE. Cada una resuelve un caso de uso distinto, desde una IP fija para cinco usuarios hasta un SSE global con cinco nueves de disponibilidad, así que «la mejor» depende de su entorno tecnológico.
Una VPN concede alcance a la red; ZTNA concede alcance a la aplicación. Su aplicación de nómina es accesible, pero el servidor de archivos contiguo permanece invisible, lo que reduce el riesgo de movimiento lateral tal como insisten todos los avisos de CISA.
Sí, si socios, paneles SaaS o firewalls en la nube dependen de listas de IP de origen permitidas. Una IP de salida de un solo inquilino evita los tickets de «acceso denegado» de los lunes por la mañana. Recuerde: es un dato de acceso, no una identidad; mantenga activos el SSO y la MFA.
Resuelve los problemas de reputación que afectan a las salidas compartidas, pero no mejora el cifrado ni reemplaza las verificaciones de identidad. Considérela una mejora de estabilidad, no una solución milagrosa.
No. Una IP dedicada es exclusiva para usted; una IP estática puede compartirse, aunque rara vez cambia. Confirme por escrito qué modelo se ofrece y si se incluye IPv6.
No sin un portal de administración, registros de auditoría, SSO y un SLA documentado. Las herramientas de consumo se centran en el anonimato, no en la responsabilidad.
WireGuard por su velocidad y criptografía moderna, OpenVPN por su ubicuidad e IPsec para conexiones sitio a sitio. Elija lo que encaje con su equipamiento actual y sus integraciones futuras; la elección del protocolo por sí sola no define la seguridad.
Los proveedores la recuperan, a menudo en cuestión de días. Elimine la IP de todas las listas de permitidas, borre las entradas DNS y conserve el nombre de un contacto por si algún script de automatización antiguo se queja.
Por supuesto. Las aplicaciones SaaS de doble pila y los usuarios móviles ya hablan IPv6; una VPN que lo ignora genera brechas de auditoría. Pruebe ambas pilas durante la prueba de concepto.
Mida la latencia p95 (objetivo: menos de 150 ms), el rendimiento con un archivo de un gigabyte, el tiempo de reconexión al cambiar de red (menos de cinco segundos), el impacto en CPU y batería, y el retraso en la entrega de registros (menos de 60 s hasta el SIEM). La fluidez percibida por el usuario siempre pesa más que la velocidad bruta del túnel.
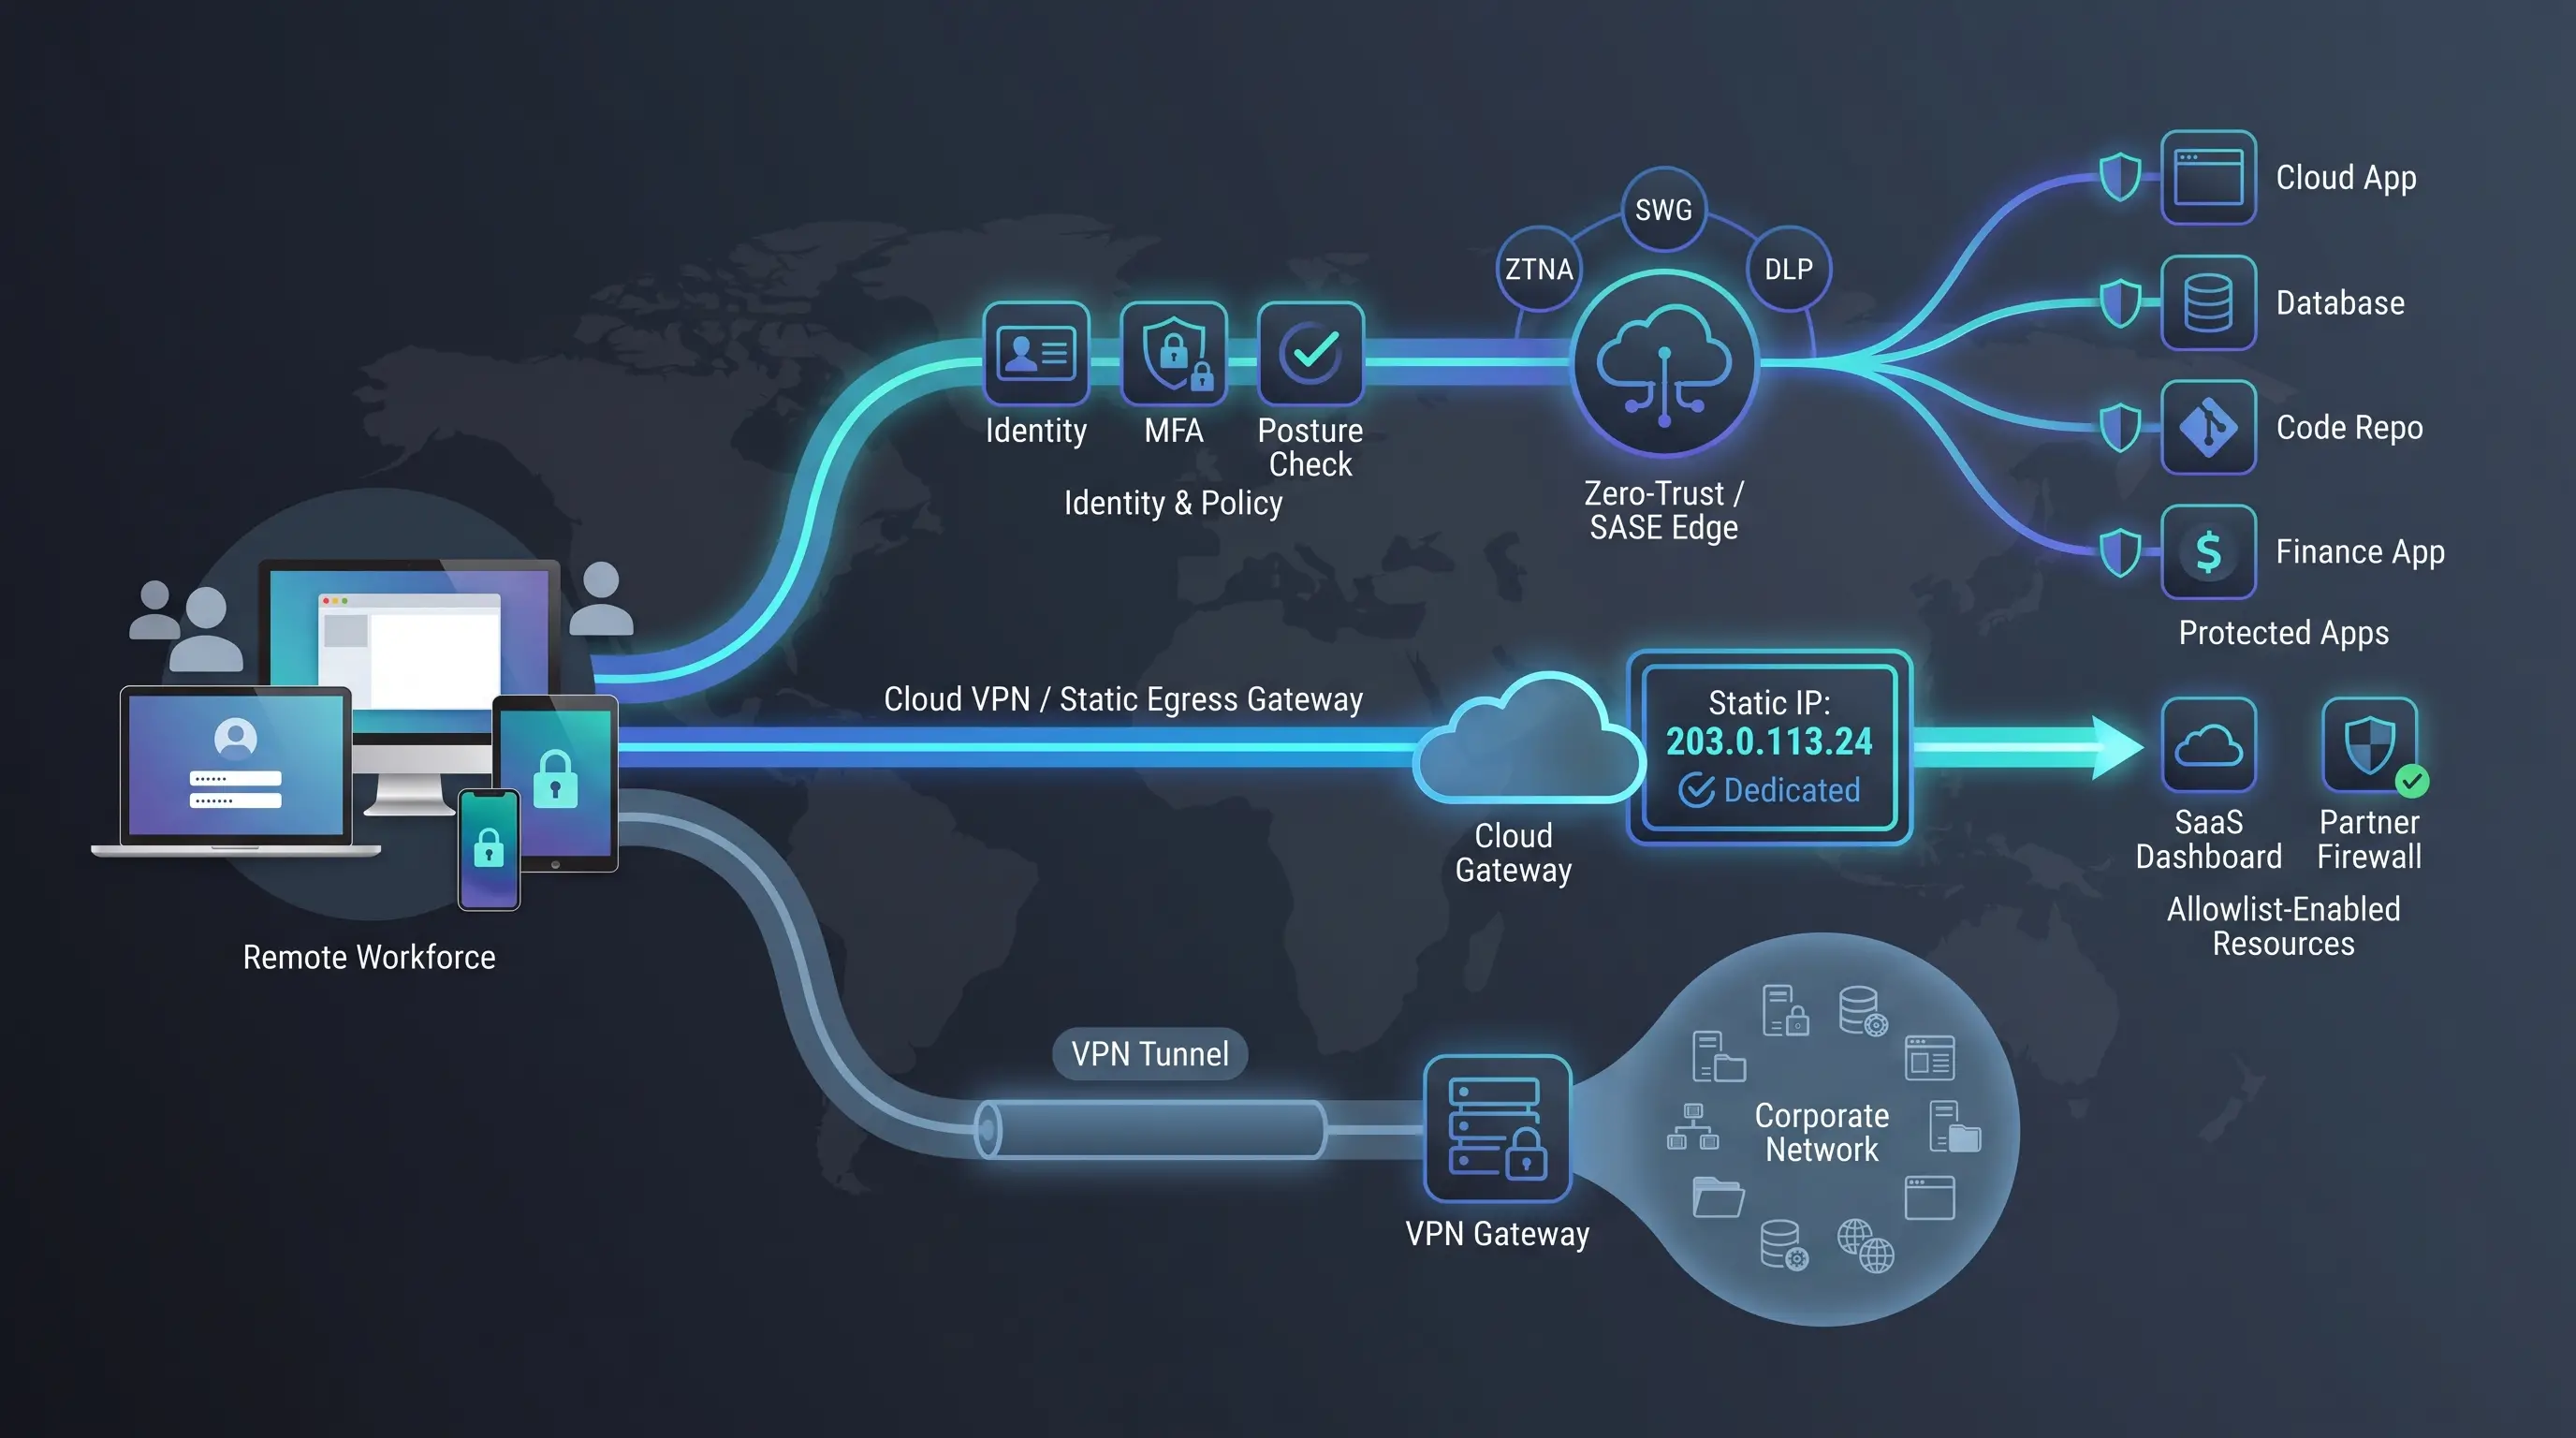
El acceso remoto ya no es solo un túnel. Hoy puede levantar una VPN clásica, enrutar el tráfico a través de una pasarela en la nube con una IP de salida fija u ocultar cada aplicación interna detrás de un borde de confianza cero. Esta guía se centra en siete servicios que todavía le ofrecen una dirección dedicada y con buena reputación, sin el viejo dolor de cabeza de la «gran subred única».
Hemos organizado las opciones por caso de uso para que tanto una startup de cinco personas como una empresa global puedan ir directamente a la opción adecuada. Espere notas en lenguaje claro sobre las peculiaridades de IPv6, los complementos ocultos y los requisitos de seguridad imprescindibles basados en CISA que respaldan cada recomendación (actualizado el 13 de octubre de 2026).
El acceso seguro a la red mantiene a los empleados conectados a las aplicaciones esenciales del negocio, pero la conectividad por sí sola no elimina el procesamiento repetitivo de documentos. docAlpha automatiza la captura, clasificación, extracción de datos y validación de documentos, así como los flujos de trabajo posteriores en los sistemas empresariales conectados.
Reduzca el trabajo administrativo manual y ayude a los equipos distribuidos a operar con mayor eficiencia dentro de sus entornos de TI existentes.
¿Necesita la versión resumida? Empiece con esta tabla. Busque la columna que más le importe y luego salte a la reseña detallada que sigue.
Ideal para | Arquitectura | Tipo de IP estática | Visibilidad de precios | Implementación |
Equipos pequeños que dependen de una lista de IP permitidas | VPN administrada | Salida pública (incluida) | Tabla completa de planes | SaaS |
TI de mercado medio que quiere una sola factura clara | VPN en la nube + SSE ligero | IP de pasarela privada | Tabla completa de planes | SaaS |
Equipos que priorizan la nube y buscan acceso basado en identidad | ZTNA + SWG | Salida pública IPv4 / IPv6 (complemento) | Precios públicos del nivel de entrada | SaaS |
Empresas globales que reemplazan concentradores heredados | ZTNA + SSE | Salida pública (complemento) | Solo con cotización | SaaS |
Empresas que ya invirtieron en equipos de Palo Alto | SASE híbrido + VPN | Salida específica del cliente | Solo con cotización | SaaS |
Entornos Cisco que necesitan VPNaaS y ZTNA en un solo lugar | SSE híbrido + VPN | Salida IPv4 solo web (complemento) | Cotización, mínimo de 50 usuarios | SaaS |
Entornos Fortinet que quieren un único panel de seguridad | SASE + VPN | Salida pública (incluida) | Solo con cotización | SaaS |
Clave de abreviaturas: ZTNA = acceso a la red de confianza cero, SWG = pasarela web segura, SSE = borde de servicio de seguridad, SASE = borde de servicio de acceso seguro.
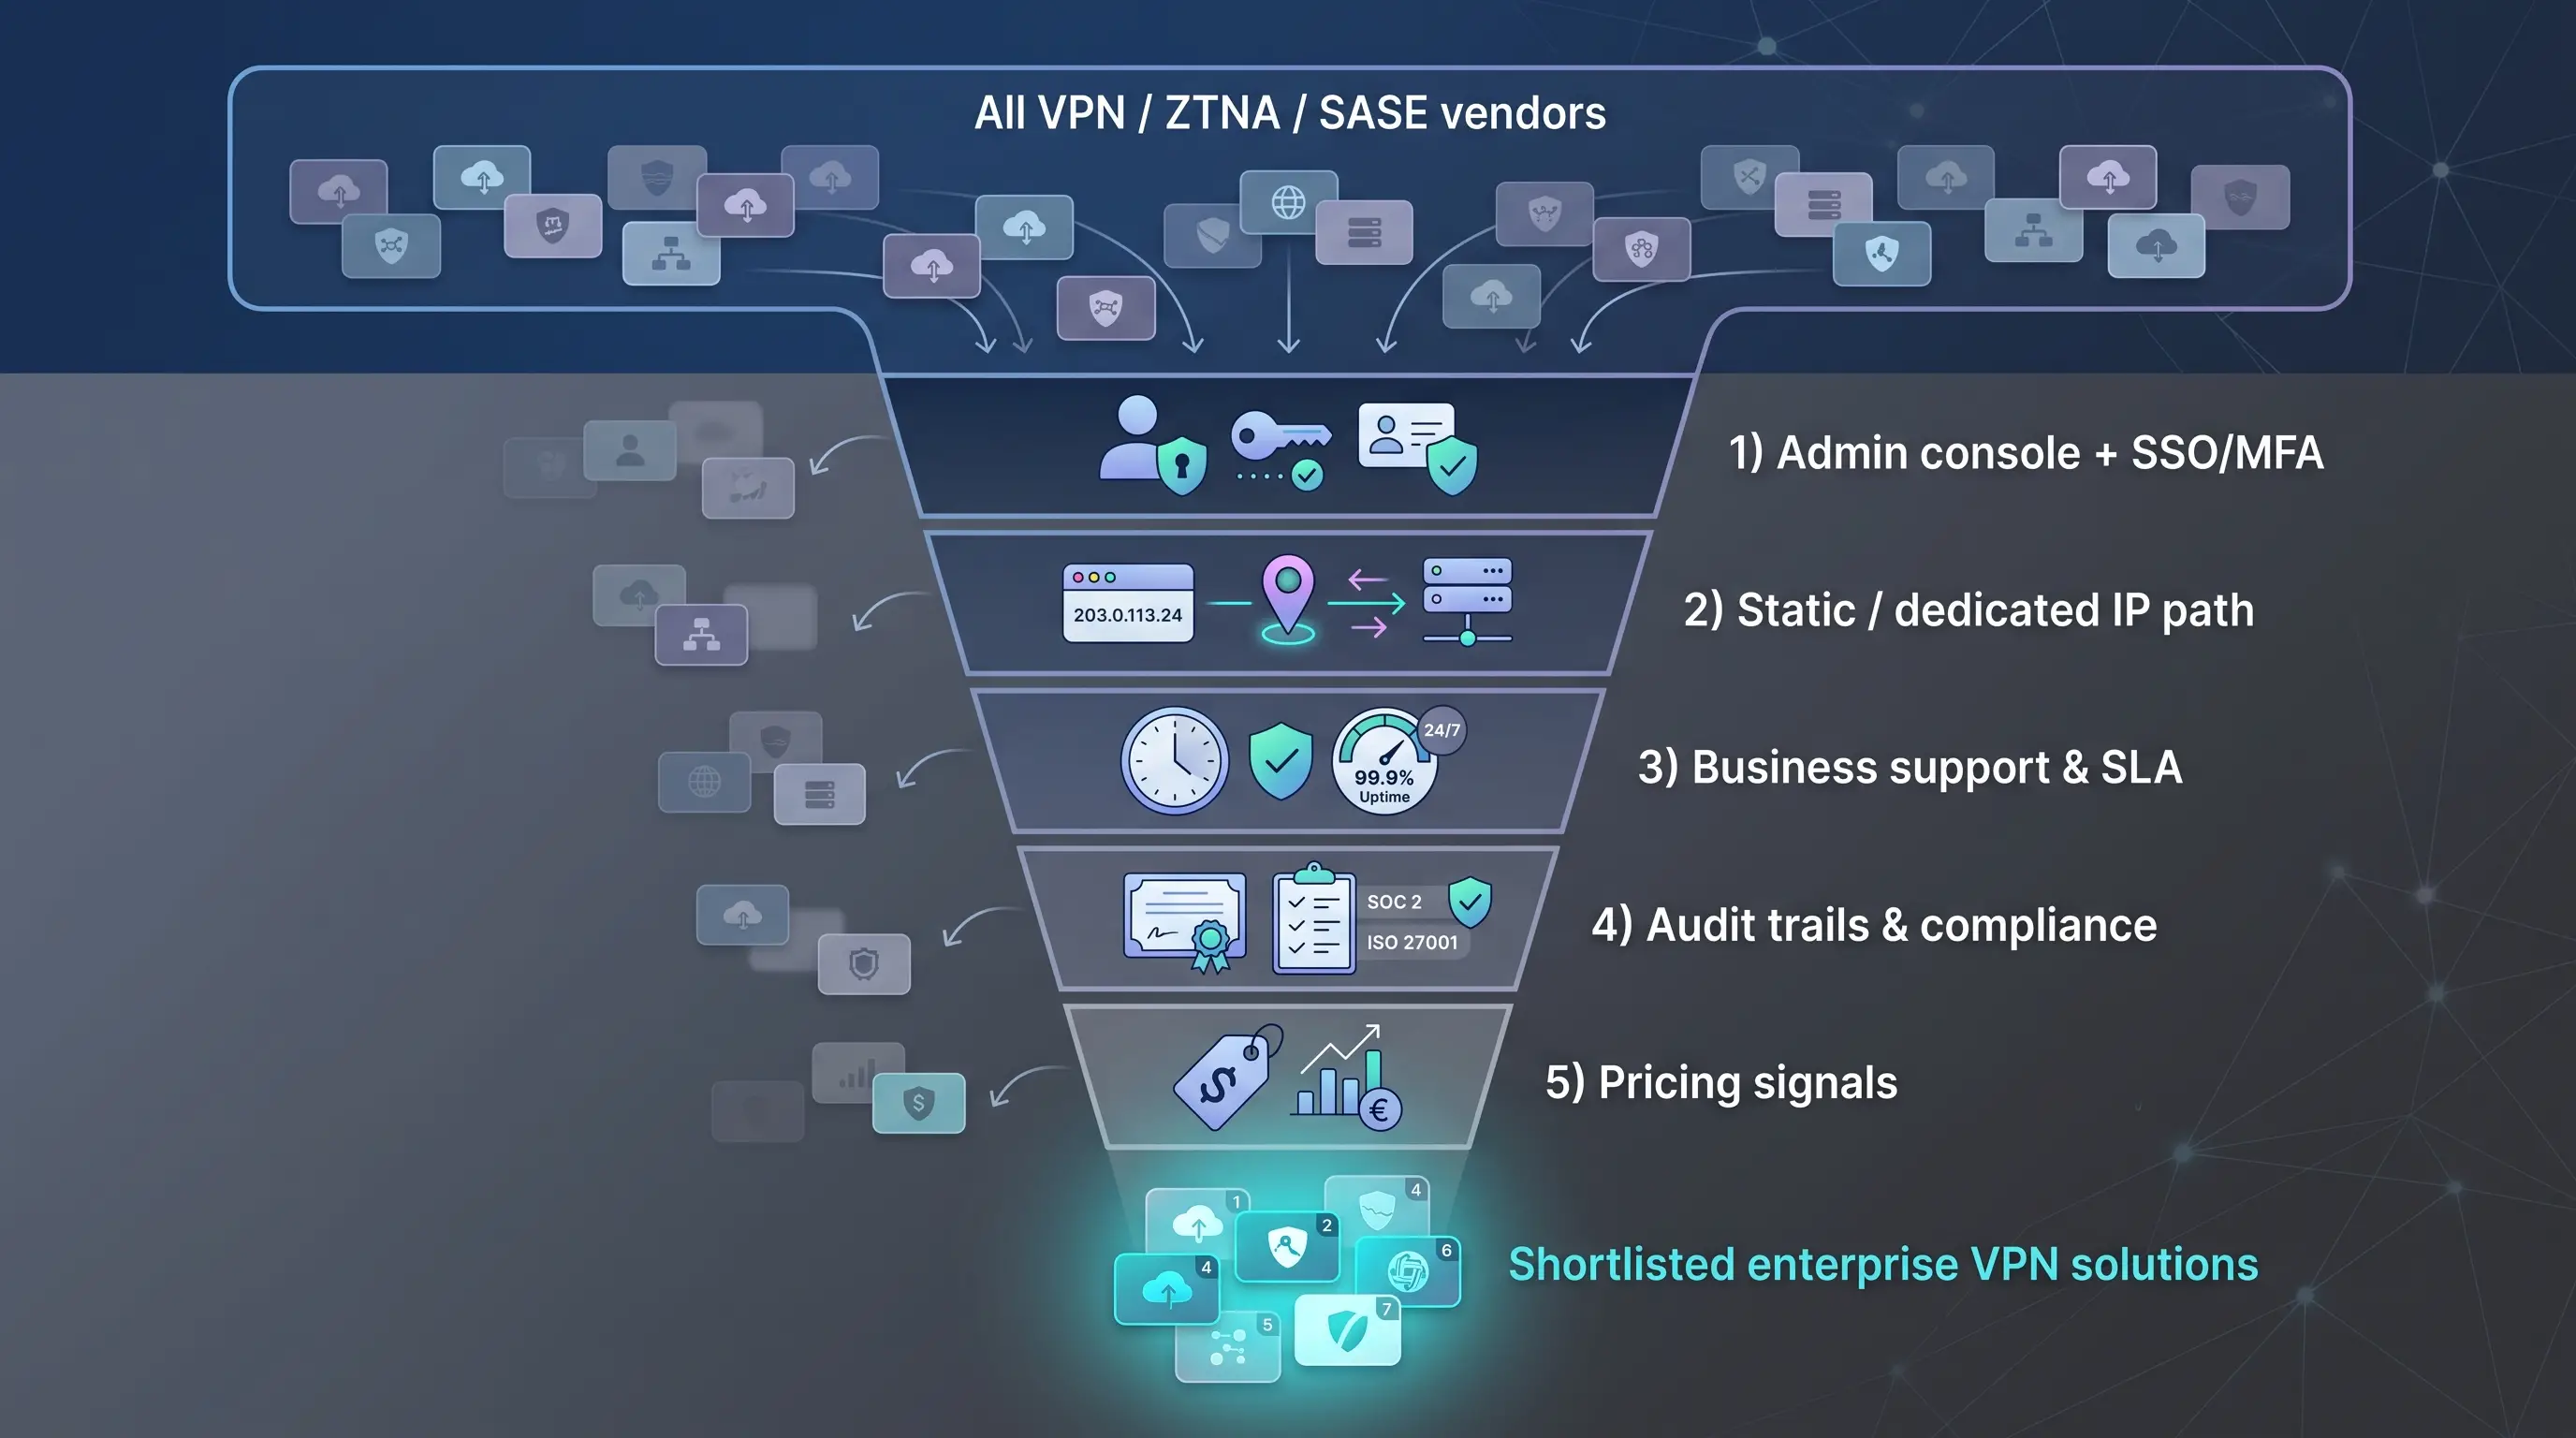
Cada proveedor tuvo que cumplir cinco requisitos imprescindibles, sin excepciones ni pases de favor (criterios verificados el 13 de octubre de 2026):
Los proveedores que lo lograron pasaron a la puntuación; los que fallaron en cualquiera de los puntos nunca llegaron a la página.
TorGuard Dedicated IP VPN ofrece a los equipos pequeños algo poco común: una IP pública dedicada en el momento de la compra, sin llamada de ventas, sin tickets y sin esperas. Los planes comienzan en $14.29 al mes por una dirección única que evita los captchas y los problemas de reputación que afectan a las salidas compartidas, de modo que las listas de permitidas de los socios funcionan a la primera. Elija un plan y la dirección queda activa en minutos.
Esa claridad inmediata importa en una empresa de cinco personas. Asigne a cada usuario una IP de salida fija y esos tickets de «inicio de sesión desde una ubicación nueva» desaparecen. El servicio funciona con WireGuard u OpenVPN, así que obtiene un túnel cifrado y rápido sin el peso de una suite SASE completa.
Contrapartida: TorGuard se queda en el túnel. No encontrará verificaciones de postura del dispositivo, aprovisionamiento SCIM ni políticas por aplicación. Si su único objetivo es «dar a mi equipo pequeño una IP limpia y con buena reputación», TorGuard lo resuelve a la perfección. Si busca segmentación de confianza cero e informes de cumplimiento, siga leyendo.
Lectura recomendada: Descubra cómo la arquitectura de espacio de trabajo seguro refuerza la ciberseguridad empresarial
Cuando una VPN de consumo resulta demasiado frágil pero una suite SASE empresarial es excesiva, NordLayer encaja justo en el punto medio. Cree una Virtual Private Gateway, reclame una IP pública dedicada y enrute cada portátil y teléfono a través de ella en cuestión de minutos. La consola se integra con Azure AD, Okta, Google o JumpCloud, por lo que la incorporación resulta familiar.
Precios transparentes: los planes Lite, Core y Premium comienzan ahora en $8, $11 y $14 por usuario al mes con facturación anual, más un complemento de $40 al mes por cada Private Gateway. Una sola factura cubre todo; sin cargos sorpresa por IP ni registros.
La seguridad se apoya en NordLynx y OpenVPN. Las verificaciones de postura integradas bloquean una conexión en cuanto un dispositivo deja de cumplir, y los informes de auditoría llegan a la consola en segundos. La documentación de cumplimiento, ISO 27001, SOC 2 Tipo I y controles alineados con HIPAA, está publicada abiertamente en el sitio web.
El punto fuerte de NordLayer es la claridad: usted conoce el precio, la dirección IP y el número de usuarios que encaja. Si la hoja de ruta de mañana exige inspección profunda del tráfico o un CASB nativo, es posible que se quede corto. Hoy, los equipos de TI ajustados obtienen costo, control y velocidad en un paquete ordenado.
Las VPN empresariales y las soluciones de confianza cero ayudan a las organizaciones a gestionar el acceso a aplicaciones y recursos del negocio. docAlpha complementa esa infraestructura automatizando el procesamiento de documentos, aplicando reglas de negocio inteligentes y moviendo la información validada a través de flujos de trabajo conectados.
Extienda la eficiencia operativa más allá de la conectividad de red y reduzca los pasos manuales necesarios para procesar documentos comerciales.
Captura de pantalla de la página de descripción general del producto Cloudflare Zero Trust
Cloudflare envía el tráfico privado a través de su borde global, aplicando identidad y postura del dispositivo en cada salto, de modo que el acceso se siente más rápido que un concentrador heredado y mucho más difícil de sondear.
La implementación es rápida: cree un Cloudflare Tunnel para cada servicio interno, despliegue el cliente WARP y conecte su proveedor de identidad. Los usuarios ven una breve página de inicio de sesión, no un puerto VPN abierto, y la política a nivel de aplicación permite que los contratistas lleguen a Git sin tocar jamás la subred de finanzas.
Según la documentación de producto de Cloudflare, los planes empresariales reservan al menos dos direcciones IPv4 de un solo inquilino, cada una con su propio rango IPv6, en ciudades distintas para conmutación por error automática.
Los precios siguen siendo amigables: hasta 50 usuarios son gratuitos, y el nivel de pago por uso se mantiene en $7 por usuario activo al mes; las IP reservadas requieren una cotización Enterprise. Presupueste por separado el aislamiento de navegador o la DLP si están en su hoja de ruta.
Aviso: algunas herramientas SaaS más antiguas aún ignoran IPv6. Pruebe el comportamiento de doble pila antes de congelar la lista de permitidas y confirme que el SKU Enterprise cubre todas las regiones que necesita.
Para organizaciones que ya ejecutan Panorama y firewalls de nueva generación, Prisma Access añade escala en la nube y salida estática sin obligar a una sustitución total de la infraestructura.
El camino es directo: añada Prisma Access a Panorama, conserve GlobalProtect para el tráfico de túnel completo y agregue ZTNA a nivel de aplicación a medida que modernice. Cada inquilino recibe IP de salida públicas únicas; a partir de ahí puede:
El licenciamiento refleja el mundo de los firewalls: los usuarios se convierten en unidades de usuario móvil, las sucursales se venden por ancho de banda y los registros se enrutan a través del Strata Logging Service. Los precios varían según el revendedor, pero las cotizaciones recientes se concentran en $9–$12 por usuario al mes para el paquete estándar, más complementos de retención de registros y seguridad avanzada.
La ventaja es clara: un SLA publicado de 99.999 por ciento de disponibilidad y latencia de procesamiento cubre tanto las rutas de acceso como las de inspección. La desventaja es la complejidad; los nuevos compradores pueden encontrar intimidantes el árbol de políticas y el menú de opciones a la carta.
Prisma Access destaca cuando quiere retirar los concentradores a su propio ritmo. Conserve GlobalProtect para los recursos compartidos SMB hoy, mueva las aplicaciones de navegador a ZTNA mañana y retire el hardware solo cuando se hayan resuelto todos los casos límite.
Lectura recomendada: Aprenda cómo proteger su negocio frente a ciberataques basados en identidad
Para organizaciones que ya ejecutan conmutadores, firewalls y Secure Client de Cisco, Secure Access añade ZTNA y VPN en la nube en un solo panel, además de una Reserved IP de un solo inquilino para listas de permitidas de SaaS.
La suite combina Secure Private Access (ZTNA), Secure Internet Access (SWG) y una VPN-as-a-Service en la nube. La salida estática llega mediante Reserved IP: una dirección IPv4 por región, asociada al tráfico web por proxy. Actualmente excluye IPv6, QUIC y los flujos de aislamiento remoto de navegador, así que confirme qué endpoints SaaS realmente necesitan el origen fijo.
Las condiciones comerciales parten de un mínimo de 50 usuarios en los niveles Essentials o Advantage; las cotizaciones recientes de socios se concentran entre $9 y $14 por usuario al mes, antes de complementos. A cambio, obtiene la inteligencia de amenazas de Talos, la visibilidad integrada de ThousandEyes y un SLA publicado de 99.999 por ciento de disponibilidad.
Operativamente, Secure Access destaca cuando los túneles AnyConnect heredados aún sirven un alcance profundo a la red. Mantenga instalado Secure Client, migre las aplicaciones de navegador a ZTNA y retire los concentradores solo cuando cada protocolo rezagado tenga un nuevo hogar. Pruebe la ruta de Reserved IP con tráfico HTTP, HTTPS y web-socket moderno; todo lo que quede fuera de ese subconjunto omitirá la dirección estática.
FortiSASE extiende la conocida pila FortiGate a la nube e incluye salida IPv4 dedicada en todos los niveles, sin complementos.
La documentación de Fortinet señala que cada punto de presencia entrega a su inquilino una dirección IP pública de un solo inquilino por defecto (hasta cuatro PoP). ¿Necesita más para anclar la IP de origen? Solicite un bloque adicional y Fortinet lo aprovisiona sin tocar las licencias de usuario. Nota: las instancias de nivel estándar creadas antes de la versión 25.2.c deben actualizarse para habilitar la función de IP dedicada.
La administración permanece dentro de FortiManager y Fabric, por lo que los administradores experimentados apenas notan el salto del hardware a la nube. FortiClient gestiona tanto la VPN SSL clásica como los túneles ZTNA más recientes, lo que le permite retirar los concentradores solo cuando desaparezca el último protocolo heredado.
Puntos de atención: algunos flujos de FortiClient todavía descartan IPv6, por lo que las aplicaciones de doble pila pueden tunelizar v4 mientras v6 se enruta localmente. El licenciamiento puede dispersarse; usuarios, dispositivos, conectores y analítica tienen SKU separados, así que fije las cantidades desde el principio. Acierte con los SKU y FortiSASE le recompensa con un control estricto de políticas y un SLA publicado de 99.999 por ciento.
Modernizar el acceso empresarial no siempre significa reemplazar las aplicaciones de las que dependen los empleados. docAlpha ayuda a las organizaciones a automatizar la captura de documentos, la extracción, la validación y el procesamiento de flujos de trabajo en torno a los sistemas ERP y empresariales existentes.
Reduzca la entrada repetitiva de datos y mejore la eficiencia operativa sin dejar de usar las aplicaciones empresariales ya establecidas.
Tipo de IP dedicada | Salida IPv6 | SSO | SCIM | ZTNA sin cliente | Aplicaciones no web | ¿Precios públicos? |
Salida pública (incluida) | No | 2FA del portal | , | , | Sí | Sí |
IP de pasarela privada | No | Sí | Sí | , | Sí | Sí |
IPv4 + IPv6 públicas (complemento) | Sí | Sí | Sí | Sí | Sí | Nivel de entrada |
Salida pública (complemento) | Parcial² | Sí | Sí | Sí | Sí | Cotización |
Salida específica del cliente | Sí | Sí | Sí | Sí | Sí | Cotización |
IPv4 solo web (complemento) | No | Sí | Sí | Sí | Sí | Cotización |
Salida pública (incluida) | Salvedades de IPv6⁴ | Sí | Sí | Sí | Sí | Cotización |
¹ Ponderación de investigación documental explicada anteriormente en el artículo.
² IPv6 es compatible con la mayor parte del tráfico de ZPA; la IP de salida dedicada solo se aplica hoy a IPv4.
³ Cisco lo presenta como un «objetivo de disponibilidad»; confirme la redacción en su contrato.
⁴ FortiClient puede tunelizar IPv4 mientras envía IPv6 localmente, así que pruebe las aplicaciones de doble pila.
Clave: SSE = Security Service Edge, SWG = Secure Web Gateway, ZTNA = Zero-Trust Network Access, SASE = Secure Access Service Edge.
¿Necesita algo fuera de lo común? Estas cuatro plataformas resuelven casos límite que los siete principales no cubren.
Check Point SASE. Combina acceso a aplicaciones privadas, internet seguro y una red troncal de malla completa. Cada pasarela privada obtiene su propia IP pública estática, ideal para túneles sitio a sitio cuando ya ejecuta firewalls Quantum o endpoints Harmony.
Twingate. Incluye dos conectores ligeros, aplica el mínimo privilegio por aplicación y publica precios transparentes hasta 500 usuarios a $10 por usuario al mes. La salida estática es un complemento Enterprise, pero la mayoría de los MSP valoran más la implementación en cinco minutos que la línea adicional en la factura.
Proton VPN for Business. Una opción que prioriza la privacidad: alquile servidores dedicados en más de 20 regiones por $9.99 por usuario más $39.99 por servidor. Cada servidor tiene su propia IP fija, y el plan incluye SSO, SCIM y conexión con MDM, práctico para equipos reducidos que aun así necesitan control de dispositivos.
OpenVPN Access Server. El comodín autoalojado. Usted elige la región de la nube (y su IP pública), aplica los parches al equipo y escala a su manera. Excelente para clústeres de Kubernetes o equipos remotos, pero la disponibilidad es tan sólida como sus propias habilidades de infraestructura.
Si alguno de estos perfiles encaja con sus particularidades, monte una prueba de concepto de fin de semana junto a los principales candidatos. Nada supera ver fluir su tráfico real.
Lectura recomendada: Descubra cómo automatizar las revisiones de acceso de empleados y reforzar la seguridad
Empiece por su combinación de aplicaciones y elija la arquitectura mínima que resuelva el dolor de hoy sin comprar de más.
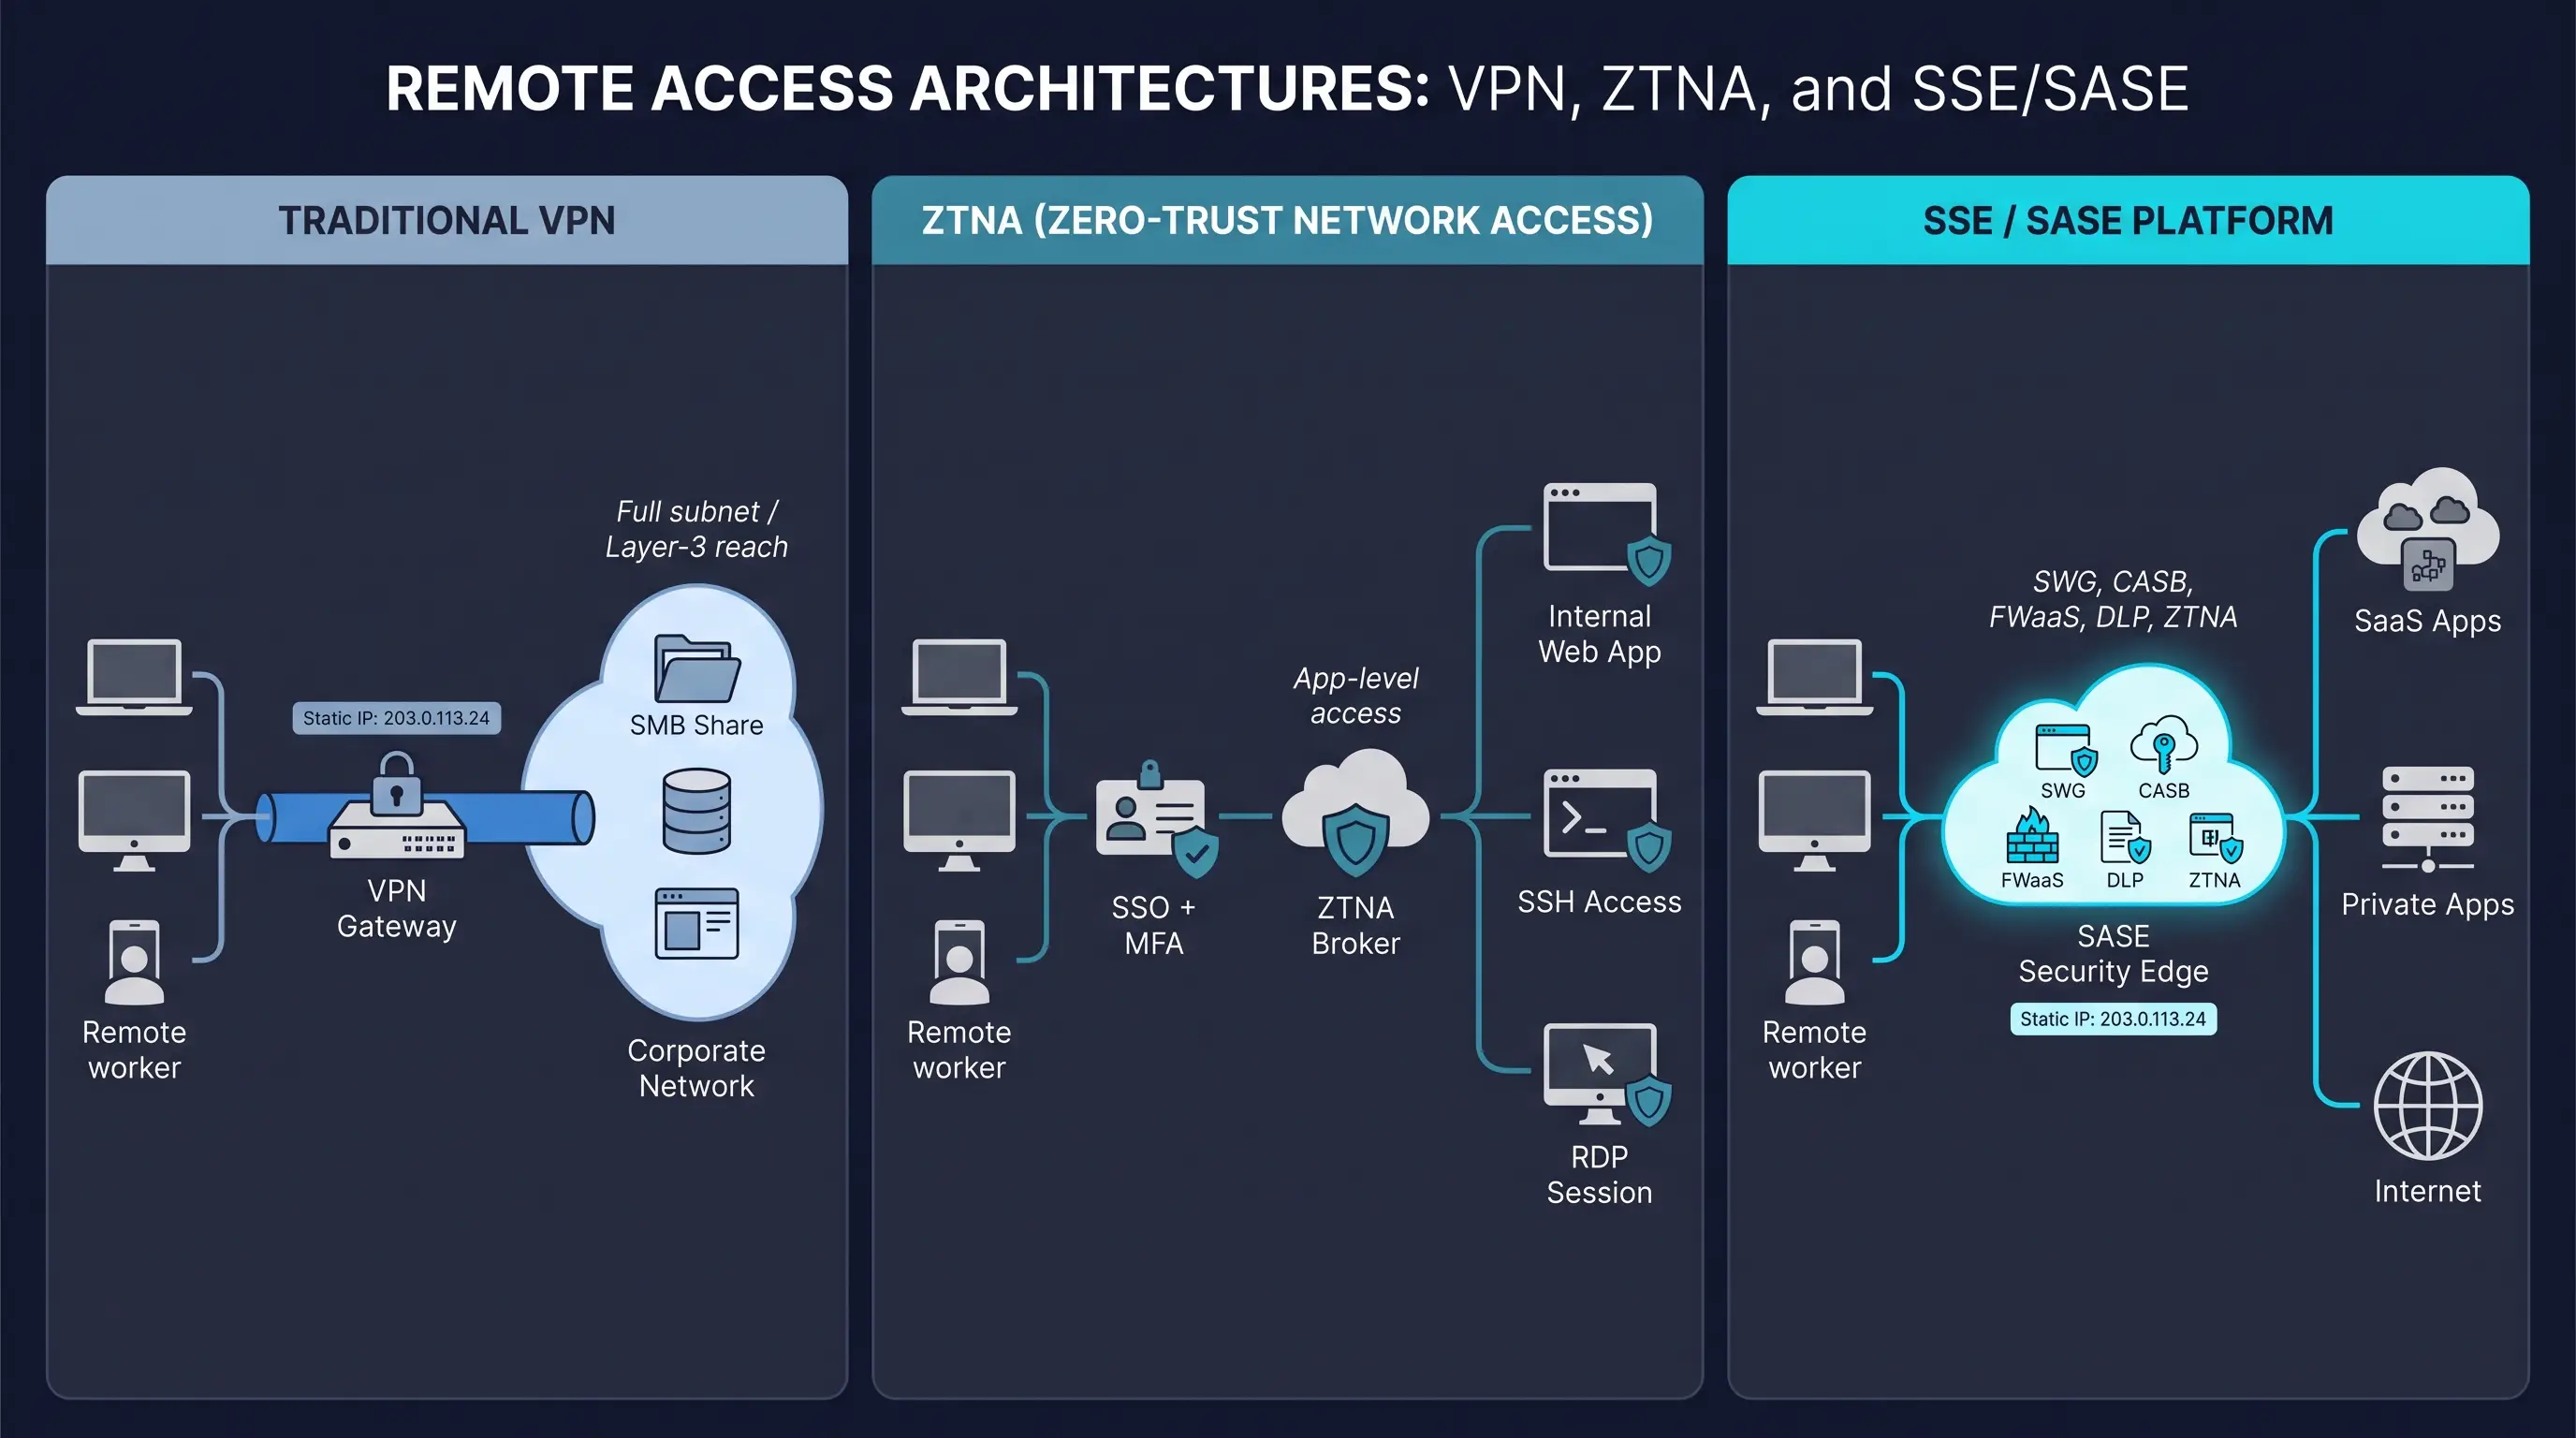
Las VPN de la vieja escuela destacan cuando subredes enteras deben comunicarse de extremo a extremo. Piense en telemetría de PLC en fábricas, equipos de finanzas pegados a un recurso compartido SMB local o un túnel sitio a sitio que alimenta una base de datos Oracle heredada. Un túnel, cualquier puerto, refactorización mínima.
Use una VPN cuando:
Trate la VPN como un ancla táctica; añada ZTNA a las aplicaciones web modernas mientras los protocolos obsoletos se retiran.
El acceso a la red de confianza cero reduce los permisos de «toda la subred» a «esta aplicación, este usuario, este dispositivo». Las aplicaciones permanecen en IP privadas, los conectores salientes se comunican con la nube, y el SSO más las verificaciones de postura controlan cada sesión.
Elija ZTNA cuando:
Implemente una aplicación a la vez; observe cómo bajan los tickets del servicio de ayuda y luego reevalúe qué casos de VPN aún justifican un túnel completo.
Security Service Edge (SSE) y el Secure Access Service Edge (SASE) completo integran el filtrado web, el firewall como servicio, CASB, DLP, la monitorización de la experiencia digital y ZTNA en una sola red troncal en la nube, y lo prometen todo bajo un paraguas respaldado por SLA.
Elija SSE o SASE cuando:
Recuerde la contrapartida: la dependencia del proveedor. Preseleccione dos proveedores, realice pilotos en paralelo y verifique las integraciones con SD-WAN, SIEM e IdP antes de firmar un acuerdo plurianual.
Las estrategias de seguridad empresarial ponen cada vez más énfasis en la responsabilidad, la auditabilidad y el acceso controlado a los recursos del negocio. docAlpha automatiza el procesamiento de documentos mediante reglas de validación inteligentes, enrutamiento de flujos de trabajo, gestión de excepciones y pistas de auditoría del procesamiento.
Mejore la visibilidad de las operaciones basadas en documentos y reduzca el esfuerzo administrativo necesario para mantener procesos de negocio consistentes.
El precio de lista es solo el titular; el costo real se esconde en licencias, registros y soporte. Use este guion de seis puntos antes de firmar.
Haga las cuentas, elabore una tabla de costo total de propiedad a tres años y el correo de seguimiento del director financiero le parecerá mucho menos intimidante.
Pida la documentación antes del piloto; a los auditores les encantan los comprobantes que usted ya tiene.
Marque estas casillas ahora y la futura revisión de cumplimiento se convertirá en un visto bueno de cinco minutos.
Cambie el motor en pleno vuelo moviendo el tráfico en cuatro pasos medidos, cada uno con una métrica de éxito clara.
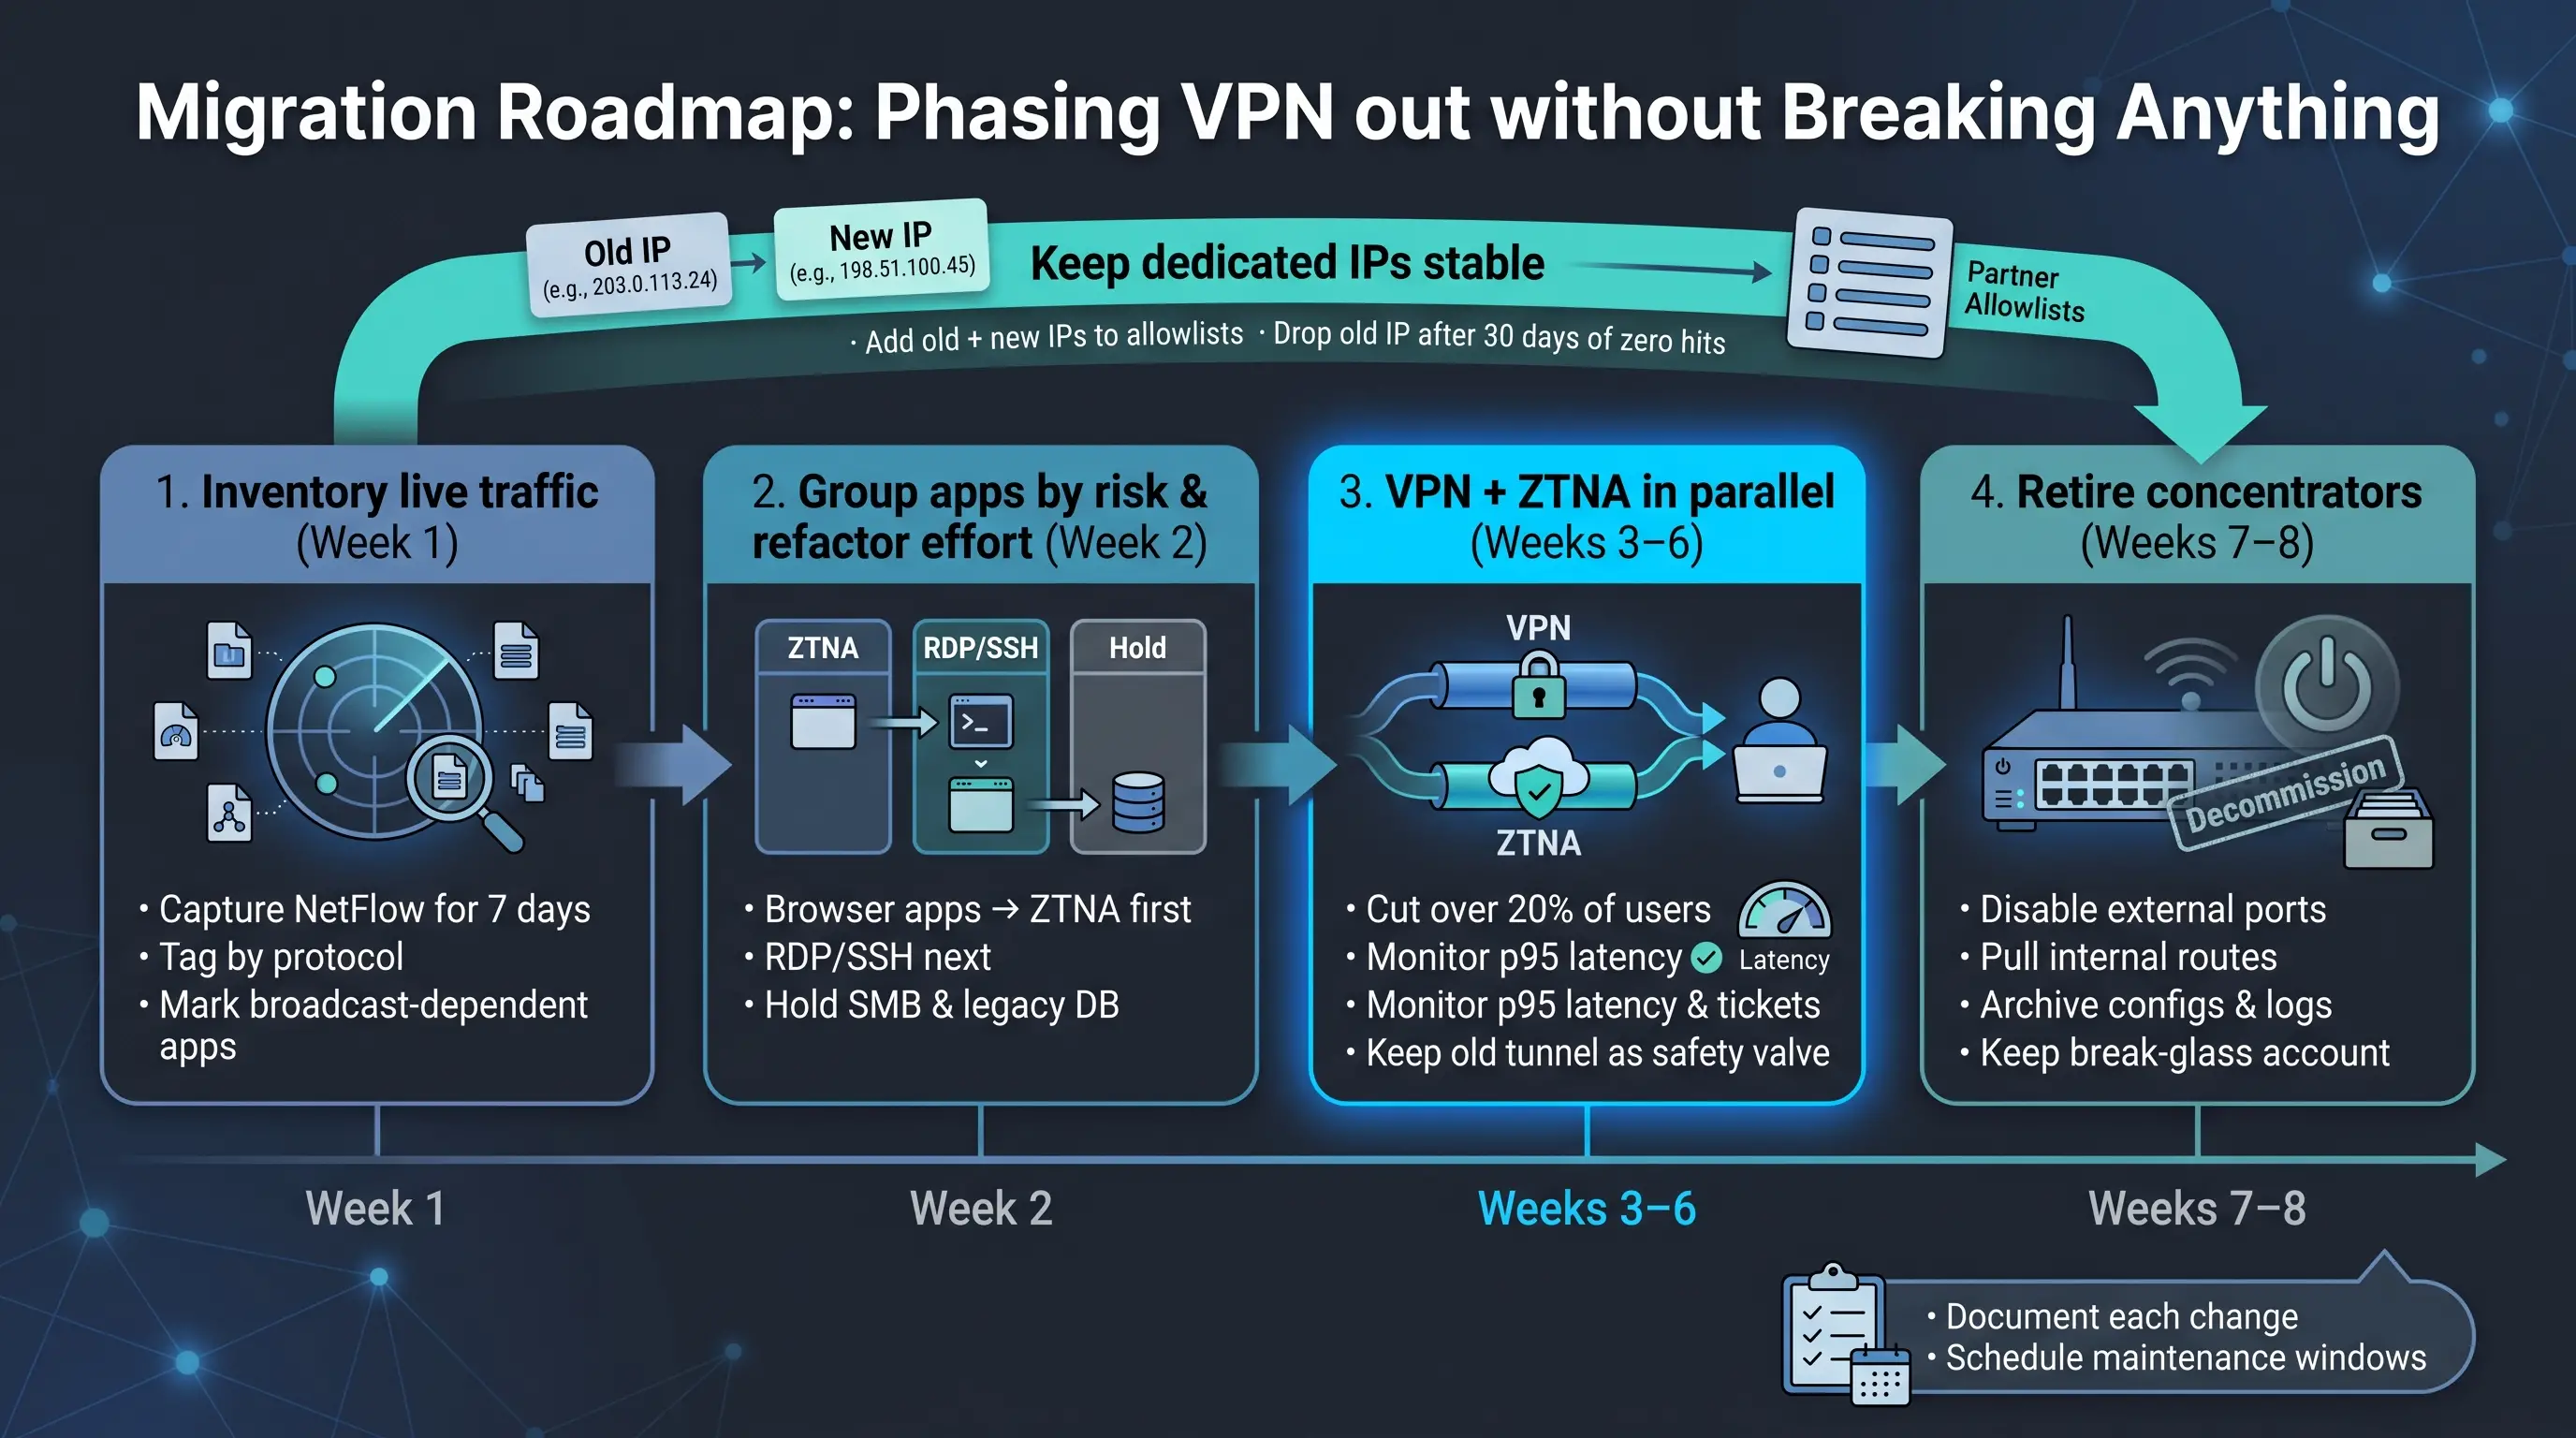
Durante todo el proceso, mantenga estables las IP dedicadas: agregue las direcciones de salida antigua y nueva a cada lista de permitidas de los socios y descarte la IP de la VPN solo después de 30 días consecutivos sin ningún acceso.
Documente cada cambio, programe ventanas de mantenimiento y la transición se sentirá menos como un salto y más como bajar por una escalera bien iluminada.
Lectura recomendada: Aprenda cómo construir una infraestructura de TI más resiliente y segura
El acceso fiable y controlado a las aplicaciones empresariales es esencial para los equipos distribuidos, pero los empleados aún pueden pasar horas introduciendo datos manualmente, revisando documentos y transfiriendo información entre sistemas. docAlpha utiliza procesamiento de documentos impulsado por IA y automatización de flujos de trabajo para agilizar las actividades empresariales repetitivas.
Ayude a sus empleados a dedicar menos tiempo al manejo manual de documentos y más tiempo al trabajo que requiere su experiencia.
Las IP de salida dedicadas y los controles modernos de confianza cero ya no son mutuamente excluyentes. Use la investigación, las matrices y las listas de verificación anteriores para preseleccionar un proveedor, realizar una prueba de concepto y adoptar la solución que equilibre costo, cumplimiento y experiencia de usuario para su organización.
 Por qué los modelos de ciberseguridad fallan hoy en día en las industrias reguladas
 Cómo defender los datos empresariales frente a ciberataques basados en identidad
 Automatice revisiones de acceso como hizo con CxP con IA en 2026
 Creación de sistemas resilientes con soporte de TI y ciberseguridad
 Impulse la seguridad en la nube: resiliencia con protocolos de red avanzados
 Cómo el escritorio remoto permite el acceso seguro entre dispositivos

