Los riesgos empresariales ocultos detrás de la transformación digital
Publicado: 28 de octubre de 2026
El despliegue terminó un martes, y el viernes el controller encontró 40.000 $ sentados en una cola de aprobación que nadie poseía. El software funcionó exactamente como se vendió. El problema fue que dos personas que solían detectar errores habían sido reasignadas, y nadie notó la brecha hasta que un proveedor llamó preguntando dónde estaba su dinero.
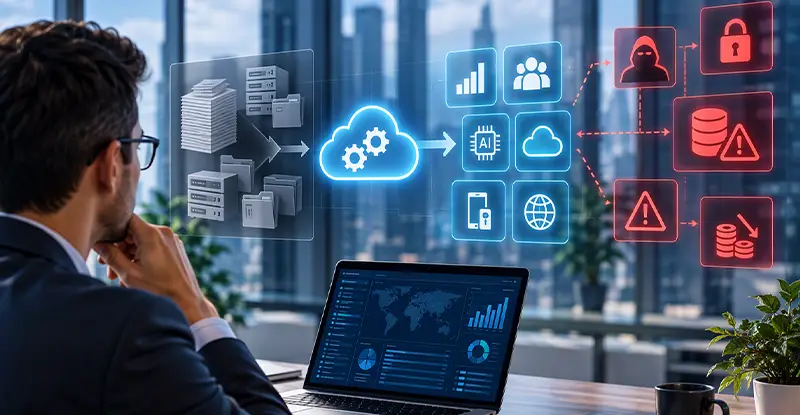
Esa es la forma de la mayoría del riesgo de transformación digital. Nada explota. Las cosas simplemente dejan de comprobarse en silencio. Si este año está sacando el papel de su flujo financiero y operativo, los riesgos que debería preocuparle no son los de la demo. Son los que crea la demo.
He visto suficientes de estos despliegues, desde fabricantes mid-market que pasan a NetSuite hasta bancos regionales que automatizan la admisión de préstamos, para conocer el patrón. Las nuevas herramientas cambian quién toca qué, dónde viven los datos y quién es legalmente responsable cuando algo sale mal. La mayoría de los equipos planifica la tecnología y omite la segunda parte. Es la misma razón por la que tantas empresas compran seguro para pequeñas empresas solo después de que una pérdida las despierte: la conversación sobre cobertura parece opcional hasta que deja de serlo. Aquí es donde se esconde la exposición real, y qué hacer antes de su próximo lanzamiento.
Cuando el personal se reasigna tras el go-live, la falta de propiedad de las aprobaciones puede dejar sin resolver los problemas documentales. docAlpha respalda el enrutamiento, la validación y los pasos de verificación configurables para flujos definidos de procesamiento de documentos.
Dé a los equipos una ruta más clara para revisar excepciones y resolver problemas de procesamiento.
Porque está sustituyendo el criterio humano por reglas, y las reglas no improvisan. Un empleado que nota una orden de compra que parece sospechosa puede señalarla. Un matching automático de tres vías o pasa o falla, y pasará felizmente una factura fraudulenta que tenga los números correctos.
Luego está el acceso. Cuando los documentos viven en unidades compartidas, la visualización no autorizada es molesta. Cuando viven en una plataforma en la nube con conexiones API a su ERP, una sola cuenta de servicio con demasiados permisos puede exponer años de registros. Según el Instituto Nacional de Normas y Tecnología, la gestión de identidades y accesos está en el centro de la mayoría de los fallos de seguridad organizativos. Traducción: sus controles antiguos asumían paredes. Ahora tiene puertas, y cada integración es una llave.
La concentración de proveedores es el otro riesgo silencioso. Hace diez años tenía un banco, un leasing de fotocopiadora y un contable. Ahora tiene un proveedor de OCR, una plataforma de flujos, un consultor de ERP y un proveedor de servicios gestionados que todos tocan los mismos datos. Si su herramienta de captura documental se cae durante el cierre de mes, no tiene un problema tecnológico. Tiene un problema de flujo de caja.
Lectura recomendada: Aprenda cómo la protección de datos reduce el riesgo en los flujos digitales
Cada transformación que he revisado tiene alguna versión de estas. Ninguna aparece en un plan de proyecto, porque ninguna pertenece a un departamento.
Elija una y corríjala este trimestre. Empezaría por la brecha de aprobación, porque es gratis de resolver y es donde el dinero realmente se filtra. Anote cada aprobación que solía ser humana y ahora no lo es. Luego nombre a una persona para cada una. Eso es todo. No se requiere software.
Esta es la parte que los líderes financieros omiten, y es la omisión cara. Su póliza se escribió en torno a cómo operaba el negocio cuando la compró. La digitalización cambia tres cosas que importan a los aseguradores: qué posee, cómo gana y cómo podrían demandarle.
Considere un caso concreto. Una empresa de distribución automatizó el procesamiento de facturas y redujo su equipo de AP de seis personas a dos. También empezó a procesar facturas para una filial que adquirió a mitad de año. La póliza seguía listando la entidad antigua. Cuando una disputa de pago se convirtió en una demanda, la reclamación cayó en una zona gris entre dos asegurados nombrados. Meses de discusiones. Nadie lo planificó porque nadie pensó en un despliegue de software como un evento de seguro.
Qué cambió | Qué toca | Pregunta que hacer |
Nuevo proveedor en la nube que maneja datos | Responsabilidad cibernética | ¿La brecha del proveedor se convierte en su brecha? |
Menos revisores manuales | Delito y fidelidad | ¿Quién puede ahora mover dinero solo? |
Nueva entidad o línea de producto | Estado de asegurado nombrado | ¿Está listada cada unidad operativa? |
Admisión automatizada de pedidos | Errores y omisiones | ¿Qué ocurre cuando el sistema acepta un pedido malo? |
Pase esa tabla frente a sus dos últimos lanzamientos. Lleva una tarde, y es el ejercicio de mayor rendimiento de todo este artículo. Un broker que trabaja con empresas mid-market puede decirle qué filas importan para su sector, pero solo usted sabe qué cambió realmente sobre el terreno.
Un procesamiento de facturas más rápido no es un éxito cuando los cargos no emparejados y los registros incompletos pasan desapercibidos. InvoiceAction aplica validación de facturas y matching con datos de compra, y luego enruta las discrepancias para revisión humana.
Mejore la eficiencia de AP dando a los equipos financieros una visibilidad más clara de las excepciones.
Este es el marco que uso con equipos de operaciones. Lo llamo la Prueba del Martes, porque hace una pregunta: si esto se rompiera un martes, ¿quién lo nota, y cuándo?
Necesita cuatro personas y noventa minutos. Saque sus diez flujos automatizados más críticos. Para cada uno, el grupo responde tres cosas en voz alta. Primero, ¿cuál es la primera señal de que algo salió mal, y es una persona o un informe? Segundo, ¿cuánto tarda en aparecer esa señal? Tercero, ¿cuál es el peor resultado realista si tarda una semana en salir a la luz?
Todo aquello donde la respuesta a la primera pregunta es «un cliente nos lo dice» se marca en rojo. Todo aquello donde la señal tarda más de un día se marca en amarillo. Escriba las marcas en una pizarra, asigne propietarios y pare. No lo convierta en un proyecto. El punto no es la documentación. Es que cuatro personas ahora comparten un modelo mental de dónde están los puntos blandos, que es más de lo que la mayoría de las empresas tienen después de una implementación de dos millones de dólares.
Repítalo trimestralmente. Los flujos se desvían, la gente se va y el mapa se queda obsoleto rápido.
Lectura recomendada: Descubra cómo las pistas de auditoría refuerzan el control sobre los procesos automatizados
La mayoría de los equipos trata el go-live como la línea de meta. Es la línea de salida de la parte que determina si obtiene los ahorros que proyectó. El trabajo es aburrido, y es lo único que sostiene.
Tres prácticas separan a las empresas que capturan valor de las que solo compraron software. Primero, un propietario para cada control automatizado, nombrado por escrito, revisado dos veces al año. Segundo, una revisión anual de su programa de seguros frente a su stack tecnológico actual, no el de hace tres años. Tercero, una reunión trimestral permanente entre finanzas, TI y quien gestione el riesgo, con una agenda real y sin diapositivas.
Esa última suena blanda. No lo es. Según Gartner, la mayoría de las organizaciones subestiman cuánto del coste de una transformación aterriza después del despliegue inicial. El dinero que ahorra en procesamiento se gasta en gobernanza, a menos que lo planifique. Y si está coordinando un despliegue en una función financiera en concreto, la misma disciplina aplica tanto si es un banco como un grupo de servicios compartidos.
Marsh McLennan Agency tiene una forma útil de enmarcar esto: su coste total del riesgo es un número que puede gestionar, no una factura que absorbe. Esa es la lente correcta para el trabajo posterior al go-live. Cada flujo automatizado o reduce o aumenta ese número, y usted decide cuál según si alguien está vigilando.
Las integraciones con el ERP mueven la información con rapidez, pero los errores documentales pueden seguirlos a menos que se comprueben antes del registro. docAlpha valida la información extraída, respalda la verificación y transfiere los datos aprobados a las aplicaciones empresariales conectadas.
Mejore la fiabilidad en la etapa de procesamiento documental sin pretender sustituir la gobernanza de seguridad.
El upside de digitalizar finanzas y operaciones es real. Cierres más rápidos, menos errores, plantilla que puede redesplegar en lugar de recortar. Nada de eso sobrevive si el lado del riesgo se trata como una idea de último momento.
Así que antes de su próximo lanzamiento, haga el trabajo feo. Nombre a los propietarios. Ejecute la Prueba del Martes. Llame a su broker y describa lo que realmente cambió, en lenguaje sencillo, incluidas las partes que suenan menores. Diez minutos de esa conversación valen más que un año descubriendo brechas a las malas.
Los equipos que aciertan en esto no tienen mejor tecnología que usted. Solo preguntaron quién detecta el error después de que el software toma el control. ¿Ha respondido usted ya a eso?
Lectura recomendada: Aprenda cómo el software de gestión de proveedores mejora la supervisión de terceros
 Protección de datos en 2025: lo que necesita saber
 Software de gestión de proveedores
 Desarrollar agilidad y resiliencia a través de la transformación digital
 Aumente la seguridad empresarial con software de cumplimiento de gobernanza
 Cómo el software empresarial heredado aumenta los costes y el riesgo operativo

