Por qué la gestión de autorizaciones merece más atención en los flujos de trabajo automatizados
Publicado: 27 de octubre de 2026
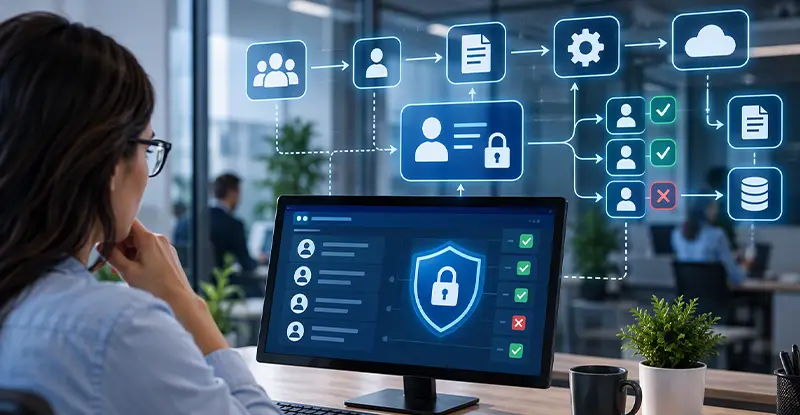
Las empresas de toda Europa están automatizando el procesamiento de documentos, el manejo de facturas y las cadenas de aprobación a un ritmo acelerado. Sin embargo, muchas de esas mismas organizaciones ejecutan sus sistemas ERP con conjuntos de permisos por defecto que se configuraron hace años y nunca se revisaron. Esa desconexión crea un riesgo que ninguna cantidad de automatización ingeniosa puede corregir por sí sola.
Cuando una empresa automatiza un flujo de compra a pago, el sistema ejecuta tareas más rápido de lo que cualquier equipo humano podría. La velocidad, sin embargo, amplifica el impacto de los derechos de acceso mal configurados. Un usuario que solo debería ver órdenes de compra pero también puede aprobarlas podría no aprovechar nunca esa brecha de forma manual, y aun así un proceso automatizado podría enrutar transacciones sensibles a través de esa cuenta docenas de veces al día sin que nadie lo note.
Los especialistas en este ámbito llevan años señalando el problema. El equipo de 2-Controlware en Breda, por ejemplo, ha dedicado más de 17 años a construir software de autorización específicamente para Microsoft Dynamics 365 Business Central, ayudando a las organizaciones a diseñar, monitorear y hacer cumplir los permisos de usuario dentro de su entorno ERP. Su enfoque en la segregación de funciones y la detección de conflictos refleja un cambio más amplio del sector hacia tratar la gobernanza del acceso como una preocupación operativa central y no como una idea de último momento en el back-office.
Los permisos de ERP bien diseñados no pueden prevenir todos los errores introducidos por documentos entrantes inconsistentes. docAlpha añade clasificación automatizada de documentos, validación de datos, enrutamiento configurable y verificación humana a los procesos impulsados por documentos.
Complemente los controles de autorización del ERP con un manejo más consistente de la información empresarial.
Las plataformas ERP modernas como Microsoft Dynamics 365 Business Central ofrecen potentes capacidades de automatización de serie. Las organizaciones pueden configurar flujos de aprobación, automatizar asientos de diario y activar notificaciones basadas en reglas de negocio configurables. Pero cada uno de esos pasos automatizados depende de un usuario o cuenta de servicio que posee permisos específicos.
El problema empieza cuando los conjuntos de permisos son demasiado amplios. Una cuenta usada para el procesamiento automatizado de facturas puede llevar permisos heredados de una plantilla que nunca se redujo. En sectores regulados como las finanzas, esto puede entrar en conflicto directo con los requisitos SOx o las obligaciones del RGPD, y los auditores que revisan estas configuraciones encuentran con frecuencia que las plantillas de usuario conceden mucho más acceso del que el proceso real exige.
Lectura recomendada: Aprenda cómo los flujos de aprobación automatizados refuerzan los controles de transacciones
La segregación de funciones, a menudo abreviada como SoD, exige que ningún usuario pueda controlar todos los aspectos de un proceso empresarial crítico. En un entorno manual, esto puede significar que una persona crea un registro de proveedor mientras otra aprueba los pagos. La automatización no elimina la necesidad de esa separación; hace que el cumplimiento sea considerablemente más complejo.
Considere una organización donde los flujos automatizados gestionan todo, desde las requisiciones de compra hasta las ejecuciones de pago. Si la cuenta de servicio que impulsa esos flujos tiene permisos en conflicto, toda la cadena carece de segregación adecuada. Las herramientas que detectan estos conflictos en la etapa de configuración, antes de que las transacciones fluyan por el sistema, previenen problemas que son costosos de desenredar después.
Las soluciones de autorización abordan esto ofreciendo monitoreo continuo y detección de conflictos dentro de Business Central. Ese tipo de control preventivo se sitúa aguas arriba de la automatización del procesamiento de documentos y refuerza la integridad de cada paso posterior.
Las operaciones automatizadas de compra a pago siguen requiriendo comprobaciones claras antes de la aprobación y el registro de facturas. InvoiceAction aplica validación de facturas, reglas de matching y enrutamiento configurado para respaldar flujos de AP responsables.
Reduzca el manejo manual de facturas sin eliminar la revisión financiera necesaria.
Las categorías amplias de autorización como «puede editar pedidos de venta» a menudo pasan por alto el matiz que exige el cumplimiento real. Algunos campos dentro de un registro conllevan más riesgo que otros. Un campo de porcentaje de descuento o un campo de número de cuenta bancaria, por ejemplo, deberían tener restricciones más estrictas que un campo general de nombre de contacto.
La seguridad a nivel de campo permite a las organizaciones bloquear puntos de datos específicos sin restringir el acceso a páginas o módulos enteros. Combinado con reglas de validación que refuerzan la calidad de los datos en el punto de entrada, este enfoque reduce los errores que se propagan por los flujos automatizados. Cuando un sistema de procesamiento de documentos ingiere datos de un ERP, la calidad de esos datos depende por completo de los controles aplicados en el origen.
Las organizaciones que buscan reforzar su postura de autorización pueden empezar con una auditoría de permisos. Mapee cada usuario activo y cuenta de servicio frente a las tareas que realmente realizan, y luego compare esa lista con los permisos que poseen. La brecha entre esas dos listas es su superficie de riesgo.
A partir de ahí, implemente plantillas de usuario que reflejen roles laborales reales en lugar de paquetes de permisos basados en la comodidad. Revise esas plantillas al menos dos veces al año, en particular tras cambios organizativos o actualizaciones del ERP.
Las organizaciones que combinan la automatización de flujos de trabajo con una gobernanza rigurosa del acceso suelen detectar la deriva de permisos antes de que desencadene hallazgos de auditoría o incidentes de datos. El tiempo dedicado a mapear y monitorear las autorizaciones ahora es una fracción del coste de la remediación después de que una brecha de cumplimiento surja durante una revisión externa.
Lectura recomendada: Descubra cómo las pistas de auditoría mejoran el control sobre los flujos financieros automatizados
 Cómo los controles de acceso protegen los flujos de trabajo empresariales automatizados
 Automatice revisiones de acceso como hizo con CxP con IA en 2026
 Revolucionando el control de accesos con IA: innovacion e impacto
 Cómo defender los datos empresariales frente a ciberataques basados en identidad
 Como la IA y RPA impulsan aprobaciones digitales seguras
 Incorporación de contratistas de TI para un acceso seguro a la automatización documental

