Cómo verificar la postura de seguridad de su plataforma de automatización de CxP
Publicado: 29 de septiembre de 2026
Un marco práctico para evaluar los controles detrás de cualquier proveedor de automatización de facturas, pagos o documentos antes de firmar.
Las plataformas de automatización de cuentas por pagar se sitúan en una unión inusualmente sensible de las operaciones de una empresa. Ingieren facturas, órdenes de compra y datos de remesas; a menudo se conectan directamente a un ERP o a un libro mayor; y en muchos despliegues tocan la iniciación de pagos o datos bancarios. Esa combinación de datos financieros, acceso a sistemas y lógica de pago hace que las herramientas de automatización de CxP sean un objetivo significativo para el fraude y un tema frecuente de revisiones de riesgo de proveedores, incluso cuando la prioridad inicial del equipo de compra era simplemente reducir la entrada manual de datos.
Los esquemas de compromiso del correo electrónico empresarial y de fraude de facturas tienen como objetivo específico la función de CxP, porque un solo número de ruta bancaria alterado o una factura de proveedor convincentemente falsificada pueden mover dinero real antes de que alguien lo note. Cuando ese flujo de trabajo está automatizado, los propios controles de la plataforma, no solo el criterio de un revisor humano, forman parte del panorama de prevención del fraude. Una revisión de seguridad del software ya no es una diligencia debida opcional; es funcionalmente parte de evaluar si la automatización reduce realmente el riesgo o simplemente lo mueve a un lugar menos visible.
Al mismo tiempo, los proveedores de automatización de CxP son cada vez más basados en la nube y multiinquilino, lo que significa que sus datos de facturas, archivos maestros de proveedores y flujos de pago pueden residir junto a los datos de otros clientes en una infraestructura compartida. Eso no es inherentemente un problema; la mayoría de las plataformas SaaS bien gestionadas operan de esta forma, pero sí significa que los controles internos del proveedor, no solo las funciones visibles del producto, determinan lo bien que están realmente protegidos sus datos.
La automatización de CxP maneja facturas sensibles, datos financieros, aprobaciones y flujos conectados al ERP, lo que hace de la seguridad del proveedor una parte importante de la decisión de compra. InvoiceAction combina la automatización inteligente de facturas con los controles de seguridad y operativos que las organizaciones esperan de la tecnología empresarial.
Automatice CxP con mayor confianza mientras reduce el procesamiento manual en los flujos impulsados por facturas.
Ayuda a desglosar la frase en categorías concretas en lugar de tratarla como una sola pregunta de sí o no.
Ninguna de estas categorías es visible en una demo del producto. Viven en políticas, informes de auditoría e historial operativo, que es exactamente por qué los compradores necesitan una forma de verificarlas en lugar de fiarse de la palabra de una presentación de ventas.
Lectura recomendada: Descubra cómo SOC 2 Type 2 asegura la automatización inteligente de procesos
Un puñado de términos aparecen repetidamente en los cuestionarios de seguridad de proveedores y en las RFP, y vale la pena entender qué promete realmente cada uno.
SOC 2 es un marco de atestación desarrollado por el American Institute of Certified Public Accountants (AICPA). Una firma de CPA licenciada examina los controles de un proveedor frente a los Trust Services Criteria, que cubren seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad, y emite un informe que describe si esos controles existen y, en un informe Type II, si operaron de forma efectiva durante un periodo de meses en lugar de solo en un solo día. Un informe Type I es una instantánea; un informe Type II se acerca más a un historial, por lo que la mayoría de los compradores empresariales piden Type II específicamente.
ISO/IEC 27001 es una certificación frente a un estándar internacional de gestión de la seguridad de la información, evaluada por un organismo de certificación acreditado en lugar de una firma de CPA. Es habitual fuera de Estados Unidos y cada vez más solicitada junto con SOC 2 por compradores multinacionales.
PCI DSS se vuelve relevante cada vez que una plataforma toca datos de titulares de tarjetas o, en algunos contextos de automatización de CxP y pagos, transferencia electrónica de fondos y procesamiento de remesas. Los proveedores que inician o enrutan pagos deberían poder hablar con claridad sobre su alcance PCI, incluso si los raíles subyacentes los gestiona un procesador de pagos separado.
Una respuesta a un cuestionario de seguridad o la propia página de “nos tomamos la seguridad en serio” de un proveedor no es equivalente a ninguno de estos. Cualquiera puede describir sus controles en lenguaje de marketing. Un informe de auditoría independiente, producido por una parte sin interés financiero en el resultado de ventas del proveedor, es un tipo de evidencia materialmente distinto.
Las plataformas de automatización a menudo se sitúan entre documentos sensibles y sistemas empresariales críticos. El cumplimiento SOC 2 Type 2 de Artsyl proporciona garantía independiente en torno a los controles que respaldan sus operaciones en la nube, mientras que docAlpha automatiza la captura documental, la extracción, la validación y los flujos de trabajo posteriores.
Combine la automatización inteligente con el nivel de garantía que los compradores empresariales esperan cada vez más.
Señales de alerta que merecen una pausa
Lectura recomendada: Aprenda qué comprobar antes de elegir software de automatización de CxP
Una vez que sabe qué preguntar a un proveedor de automatización de CxP sobre su propia postura de seguridad, la misma pregunta a menudo se vuelve hacia dentro: ¿cómo obtiene su organización, o el proveedor que evalúa a sus propios subprocesadores, un informe SOC 2 en primer lugar? Las firmas siguientes proporcionan servicios de preparación, auditoría o atestación SOC 2 y conviene conocerlas si está en cualquiera de los lados de esa conversación, como comprador que verifica el informe de un proveedor o como empresa de finanzas o automatización que se prepara para ser auditada.
Ideal para: empresas de finanzas, sanidad y tecnología que quieren que SOC 2 lo gestione un socio que también pueda cubrir pruebas de penetración, evaluaciones de riesgo y un cumplimiento más amplio bajo un mismo techo.
Compass IT Compliance es una firma de consultoría de seguridad TI y cumplimiento con sede en Rhode Island, fundada en 2010, que atiende a clientes en todo el país en servicios financieros, sanidad, tecnología, fabricación y gobierno. En el lado de SOC 2, Compass se centra en el trabajo de preparación: evaluaciones de brechas frente a los Trust Services Criteria, construcción de las políticas y controles que examinará una auditoría, y preparación de la evidencia que necesitará un auditor, junto con pruebas de penetración, asesoría vCISO, evaluaciones de riesgo TI, planificación de respuesta a incidentes y trabajo de cumplimiento que abarca PCI DSS, HIPAA, ISO 27001, CMMC y GLBA.
Los exámenes reales de SOC 1, SOC 2 y SOC 3 los realiza Compass Assurance Team, una firma de CPA afiliada, lo que mantiene la asesoría de preparación y la atestación independiente en manos separadas mientras permite a un cliente trabajar con un grupo coordinado de principio a fin. La firma informa de que alrededor de una cuarta parte de su personal son veteranos militares y ha sido reconocida repetidamente como uno de los “mejores lugares para trabajar en Rhode Island”. Para proveedores de automatización de CxP y finanzas, esa estructura significa que la preparación SOC 2, la auditoría eventual y las pruebas de penetración que muchos clientes empresariales también piden pueden delimitarse como una relación continua en lugar de coordinar múltiples proveedores.
Las afirmaciones de seguridad importan más cuando están respaldadas por evidencia independiente. Artsyl ha logrado el cumplimiento SOC 2 Type 2, proporcionando garantía evaluada de forma independiente en torno a los controles que respaldan sus operaciones en la nube. InvoiceAction aporta automatización inteligente de facturas a organizaciones que necesitan tanto eficiencia operativa como confianza en la plataforma que maneja sus documentos financieros.
Modernice CxP sin tratar la seguridad y el cumplimiento como una idea de último momento.
Ideal para: organizaciones que quieren una firma donde los exámenes SOC, y no la consultoría TI general, son el núcleo de la práctica.
Linford & Company LLP es una firma de contabilidad pública certificada con sede en Denver, que opera desde 2008 y está integrada en gran medida por antiguos auditores de las Big Four y especialistas en seguridad de la información. La firma afirma que aproximadamente el 90 por ciento de su trabajo es auditoría de cumplimiento SOC 2, y también realiza evaluaciones SOC 1, HITRUST, HIPAA y FedRAMP, junto con servicios ISO 27001, PCI DSS y pruebas de penetración. Los clientes van desde pequeñas y medianas empresas de propiedad privada hasta empresas Fortune 500, y la firma enfatiza la participación a nivel de socio en cada engagement en lugar de delegar el trabajo de campo por completo al personal junior.
Ideal para: startups y empresas en crecimiento que quieren la preparación SOC 2 empaquetada en un programa de cumplimiento mensual continuo en lugar de un empujón de auditoría puntual.
Bright Defense, con sede en Culver City, California, fue fundada en 2023 por los emprendedores veteranos de tecnología y servicios gestionados Tim Mektrakarn y John Minnix. Su modelo de cumplimiento continuo combina análisis de brechas, evaluación de riesgos, desarrollo de políticas y automatización de cumplimiento gestionada con asesoría vCISO, pruebas de penetración y formación de concienciación en seguridad, entregados como un servicio mensual en lugar de un engagement único. La firma enmarca SOC 2 como una disciplina operativa continua en lugar de una carrera anual, lo que puede convenir a proveedores pequeños de finanzas y automatización que no tienen personal de seguridad interno para mantener los controles entre auditorías.
Ideal para: proveedores B2B SaaS y de automatización que necesitan SOC 2 junto con pruebas de penetración prácticas y soporte a lo largo de una larga lista de marcos adyacentes.
Prescient Security es una firma global de auditoría y pruebas de penetración que atiende a empresas B2B SaaS, con un enfoque de auditoría basado en el riesgo en lugar de uno impulsado puramente por listas de verificación. Más allá de SOC 2 y SOC 3, la firma cubre ISO 27001, FedRAMP, PCI DSS, HIPAA, HITRUST y aproximadamente dos docenas de otros marcos, junto con pruebas de penetración centradas en la nube y servicios vCISO, con personal trabajando en Estados Unidos, Europa y la región Asia-Pacífico. Ese alcance atrae a proveedores que venden en múltiples verticales reguladas a la vez, donde un solo informe SOC 2 rara vez es la única certificación que pide un cliente.
Lectura recomendada: Aprenda cómo la seguridad de pagos, el cumplimiento y la prevención del fraude trabajan juntos
Ideal para: proveedores de finanzas y automatización más pequeños o conscientes del presupuesto que quieren un engagement SOC 2 rápido y práctico de una firma de CPA boutique.
Johanson Group LLP es una firma de CPA con sede en Colorado Springs fundada en 2014, que ofrece exámenes SOC 1, SOC 2 y SOC 3 junto con evaluaciones relacionadas con ISO 27001, HIPAA y GDPR. La firma afirma que su tamaño más pequeño permite a los clientes trabajar directamente con auditores certificados en lugar de ser enrutados a través de capas de cuenta, y comercializa un tiempo de entrega del informe SOC 2 final en el rango de cuatro a seis semanas. Esa combinación de velocidad y acceso directo la ha convertido en una opción recurrente entre empresas SaaS en etapa temprana que buscan su primer informe SOC 2 con un presupuesto y un calendario más ajustados.
Las facturas, las órdenes de compra, las aprobaciones y los datos del ERP están en el centro de procesos financieros sensibles. InvoiceAction automatiza la captura, validación, emparejamiento, reglas inteligentes, aprobaciones y flujos de excepciones de facturas dentro del entorno de automatización empresarial de Artsyl.
Reduzca el esfuerzo manual de CxP manteniendo los controles y la trazabilidad críticos para las operaciones financieras.
Verificar la postura de seguridad de una plataforma de automatización de CxP se reduce a un puñado de hábitos en lugar de a una sola casilla. Trate los datos subyacentes, facturas, detalles de remesas, información bancaria de proveedores, como un objetivo de fraude por derecho propio, no solo como una comodidad que se digitaliza. Desglose la “seguridad” en categorías concretas, protección de datos, controles de acceso, gestión del cambio, registro, riesgo de subprocesadores y respuesta a incidentes, para que las garantías vagas tengan un lugar específico donde aterrizar. Sepa qué certifican realmente SOC 2, ISO 27001 y PCI DSS, e insiste en el informe subyacente en lugar de una insignia o una página de resumen.
A partir de ahí, el proceso consiste sobre todo en leer más allá de la carta de presentación: compruebe si un informe es Type I o Type II, busque excepciones en las notas del auditor, rastree qué subprocesadores y socios de integración están debajo de la plataforma, y pregunte por el historial de incidentes en lugar de solo por la política de incidentes. Hacerlo de forma consistente, para cada proveedor de automatización que toque datos financieros, convierte una revisión de seguridad de una formalidad en uno de los filtros más útiles del proceso de compra.
 El mejor software de automatización AP: características, beneficios y cómo elegir
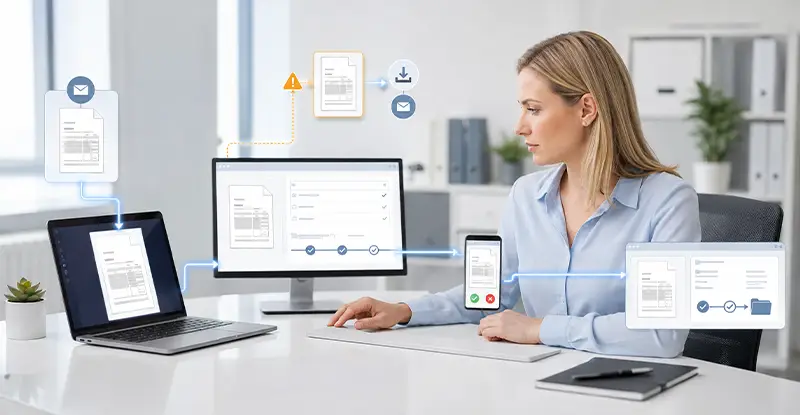 Automatización segura de facturas y reducción de riesgos en los traspasos del flujo de trabajo
 Ciberseguridad para flujos de trabajo de automatización documental impulsados por IA
 Soluciones de seguridad empresarial: guía para operaciones digitales más seguras
 Principales herramientas de seguridad de datos en las que confiarán los CISO en 2026
 Cómo defender los datos empresariales frente a ciberataques basados en identidad

